新手基础:iexplore.exe是进程还是病毒
iexplore.exe是Microsoft Internet Explorer的主程序。 这个微软Windows应用程序让你在网上冲浪, 和访问本地Interanet网络。 这不是纯粹的系统程序, 但是如果终止它
上兴4.8特征码--独家公布出来
已经定位好了, 大家就不需要自己定位的DAT的特征码 物理地址/物理长度 如下: [特征] 00035767_00000001 汇编 [特征] 0006CF63_00000001 汇编 [特征] 0007A
CSS挂马方法及其处理方法
黑客们发现发现, 用来制作网页特效的CSS代码, 也可以用来挂马。 随着Web2.0的普及, 各种网页特效用得越来越多, 这也给黑客一个可乘之机。 他们发现, 用来制作网页特效的CSS代码, 也可以用来挂马。 而
Vista下的恶意软件Rootkit攻防手册
Rootkit是一种特殊的恶意软件, 它的功能是在安装目标上隐藏自身及指定的文件、进程和网络链接等信息, Rootkit一般都和木马、后门等其他恶意程序结合使用。 Rootkit通过加载特殊的驱动, 修改系统内核,
运用超级兔子取得终端administrator密码
大家搞到肉鸡开了3389之后是不是觉得有什么没有做的呢? 建立的帐号始终会被管理员发现~何不把管理员的密码弄到手 就是administrator的密码~~一般服务器他总是会设置自动登陆的, 原理就是这个 需要工具
谈"黑洞2001"杀防火墙的完成与对策
谈"黑洞2001"杀防火墙的实现与对策 "黑洞2001"是今年1月份推出的国产远程管理工具,相对其它远程管理工具,它添加了个很有吸引力的功能:进程管家.它有什么用呢?在这里引述
投向Linux肉鸡的怀抱
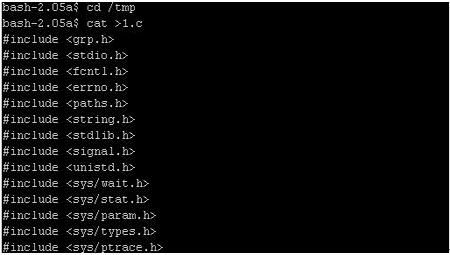
适合读者:入侵爱好者、普通Linux网民前置知识:Linux基本操作投向Linux肉鸡的怀抱文/图 密界寻踪 很多菜鸟都在重复的玩3389肉鸡, 时间长了自然就腻味了, 非常梦想得到自己的Linux肉鸡。 今天
MYSQL用户root密码为弱口令又一提权方法
一般就是写一个ASP或PHP的后门, 不仅很麻烦, 而且还要猜解网站的目录, 如果对方没有开IIS, 那我们岂不没办法了?? 后来, 自己思索想到一个办法, 在我测试的几台有此漏洞的机中均获得了成功, 现将我的
开3389VBS
开3389 echo Windows Registry Editor Version 5.00 >>3389.reg echo [HKEY_LOCAL_MACHINE\SOFTWARE\Microsof
PcShare2005的HTTP隧道的弊端
它的HTTP隧道是通过wininet API实现的 看看这段代码:重点用红色标记 if(!m_PipeRecv.ConnectHttpServer( m_ServerAddr, m_ServerPor
 |
|
|
|
|
 |
 |
|
||
 |
 |
酷狗音乐正式版电脑版下载 热门歌曲免费听 |  |
|
 |
 |
爱奇艺最新官方电脑版下载(海量高清) |  |
|
 |
 |
腾讯视频电脑版官方版下载(在线视频) |  |
|
 |
 |
QQ音乐电脑最新版本下载(高品质音乐) |  |
|
 |
 |
酷我音乐电脑最新官方版下载 |  |
|
 |
 |
暴风影音电脑最新官方版下载 |  |
|
 |
|
|||